「員工上班時間到底在做什麼?」這可能是許多主管曾經浮現過的疑問。
當公司懷疑員工洩漏機密、上班摸魚,甚至涉及不法行為時,第一個念頭往往是「打開他的電腦看看」。然而,這個看似理所當然的管理動作,背後其實暗藏不小的法律風險。一旦處理不當,企業非但無法保全證據,反而可能讓自己從「雇主」變成「被告」。
本文將從公司配發之公務電腦,以及員工自備電腦兩種常見情境出發,說明企業主在監控員工電腦時應注意的法律界限。
一、監控員工電腦,不是雇主說了算
許多企業主誤以為,只要電腦是公司出錢買的,公司就可以「想看就看」。然而這樣的想法並不完全正確。
公司購買的筆記型電腦、桌上型電腦或公司帳號,所有權或管理權確實通常在企業一方,因此企業為了資訊安全、設備管理、工作執行及違規調查,可以有一定程度的管理權。
例如:防止惡意程式與病毒入侵、管理公司帳號與權限、確認公司資料是否遭大量下載、追蹤異常登入、防止營業秘密外洩、管理公司設備及軟體使,這些可能都具正當管理目的。但「公司擁有設備」與「公司可以查看設備中的所有內容」是兩件不同的事情。雇主監控員工電腦的界限,可能包含隱私權、個人資料保護法以及刑法的相關規範,而非僅僅是勞動基準法本身。尤其刑法第315-1條對於無故利用工具或設備窺視、竊聽他人非公開活動、言論、談話,或以電磁紀錄竊錄非公開活動、言論、談話等行為,有刑事規範。
換言之,即便電腦所有權屬於公司,雇主行使管理權仍須符合比例原則、踐行告知程序,並注意個資保護,而非單純依「所有權」即可毫無限制地監控。
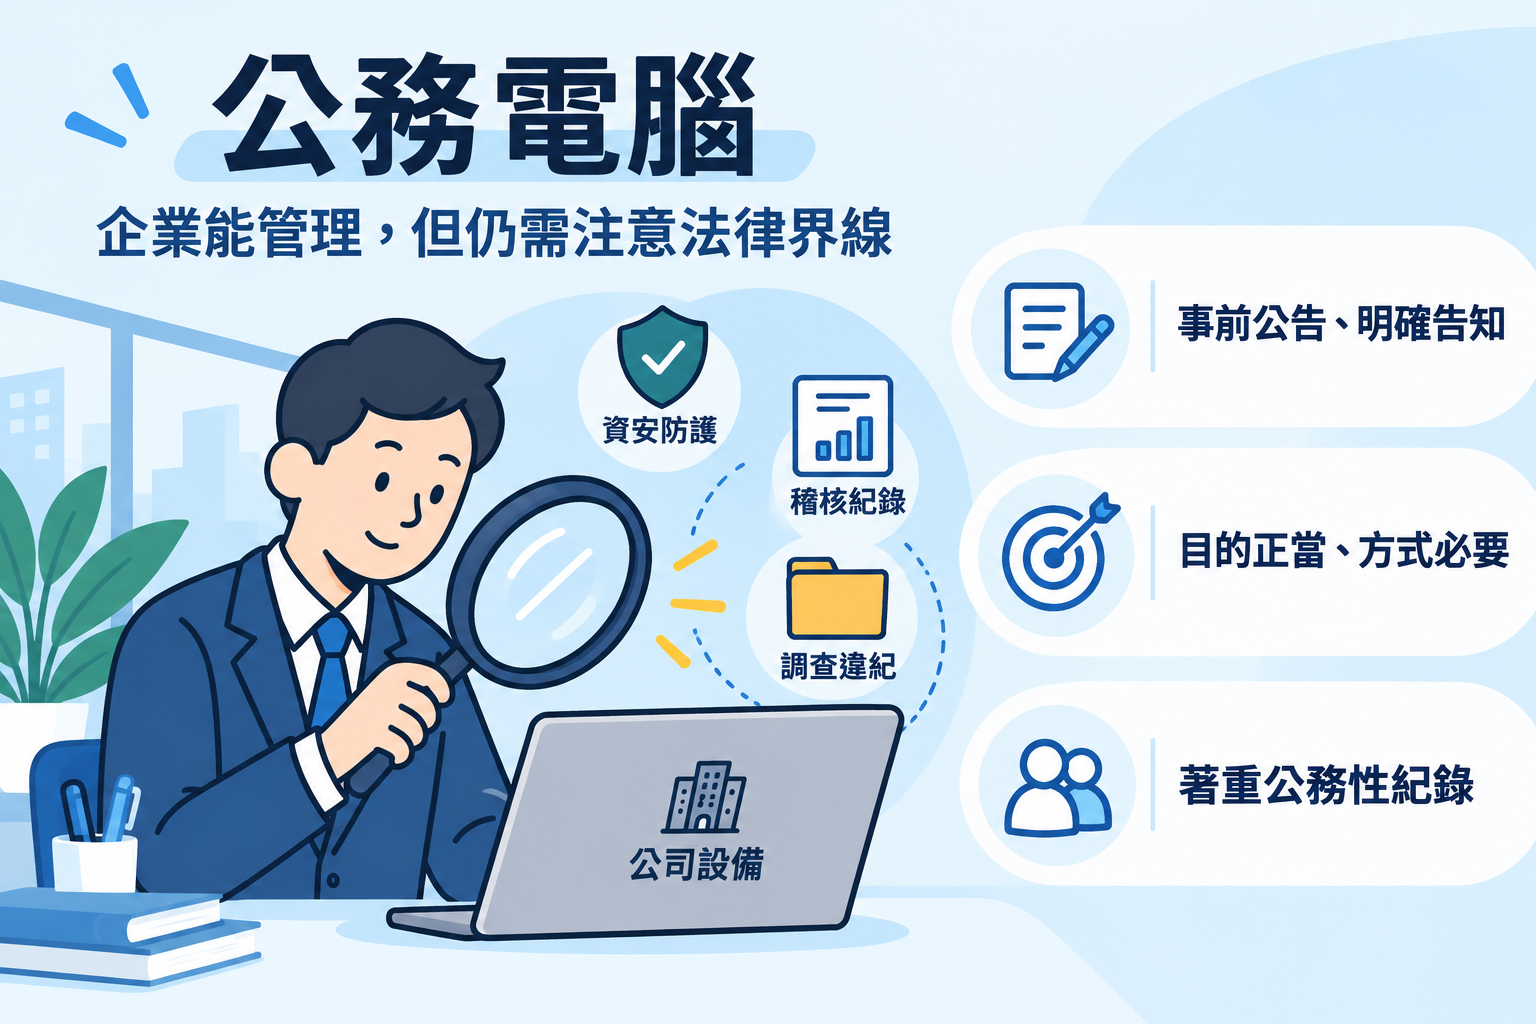
二、公務電腦:企業能管理,但仍需注意法律界線
對於公司配發、供員工執行職務使用之公務電腦,雇主基於所有權及勞動契約下之指揮監督權,原則上享有較大的監督管理空間,例如稽核資料存取紀錄、部署資安防護與外洩防護系統、調查違紀行為等,均屬合理管理範疇。
但企業仍應注意以下三點:
事前公告、明確告知:應透過工作規則、資訊安全管理辦法或勞動契約,明文約定「公務電腦僅供公務使用,公司得為資安、稽核目的監控使用紀錄」,並經公告或取得員工簽署同意,未事前告知逕自監控,日後較易被認定為「無故」查閱,而有觸犯刑法妨害秘密罪之風險。
目的正當、方式必要:監控範圍應限於資安維護、公務執行或違紀調查等必要事項,例如:檔案下載紀錄、USB使用紀錄、異常登入...等等,避免漫無目的地全面監看,尤其應盡量避免逐字閱覽員工於公務電腦上使用私人帳號之通訊內容。
管控重點在於公務性紀錄,而非窺探私人對話:實務上,即便電腦為公司所有,員工於合理信賴下使用私人信箱或通訊軟體,仍可能享有一定隱私期待。很多企業在發現機密外洩時,會想安裝Keylogger,但因為鍵盤側錄無法只記錄「公司機密」。員工輸入的內容可能同時包含:公司帳號、客戶資料、個人Email、私人訊息、網路銀行資訊、個人密碼、家庭或私人對話。因此,原本企業想處理的是「營業秘密外洩」,最後可能連員工私人資訊也一起被蒐集。建議監控措施著重於使用紀錄、流量、檔案存取等中性技術資訊,而非直接閱覽對話內容本身。
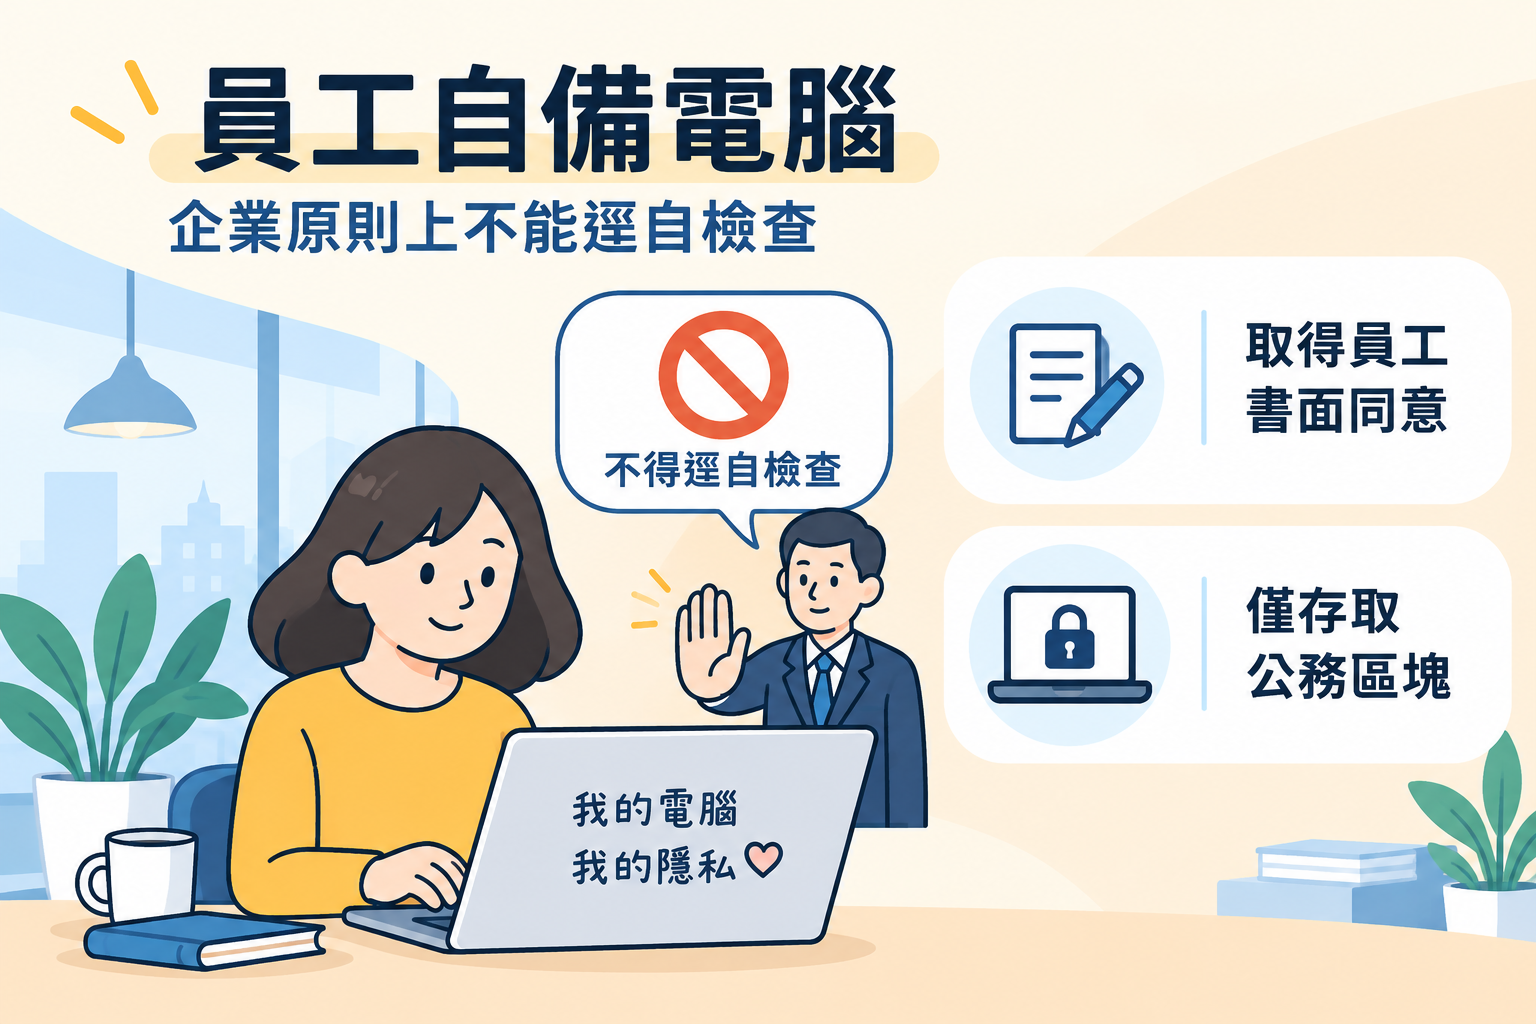
三、員工自備電腦:企業原則上不能逕自檢查
隨著遠距辦公與彈性工作型態普及,越來越多員工以自己的筆電處理公務。這類「員工自備電腦」在法律上性質完全不同於公務電腦,它始終是員工的個人財產,公司並無所有權,原則上也沒有當然的管理權限可以逕自檢查。
若雇主未經同意逕自開啟、檢視員工私人電腦內容,可能面臨的法律風險包括可能構成刑事上的妨害秘密罪、民事上之隱私權侵權行為,員工得請求損害賠償且若進一步複製或外流其個人資料,更可能涉及個人資料保護法相關刑責。
企業如需於私人電腦情境下需要檢查或取得員工電腦資料,較安全的作法包括:
取得員工出於自由意志之書面同意,明確載明調查範圍、方式與目的,並避免任何脅迫或不對等施壓情形,以免同意效力遭到質疑;
透過行動裝置管理或相類似之應用程式,僅存取「公務區塊」(如公司帳號、公務APP資料),技術上與員工私人區域隔離。
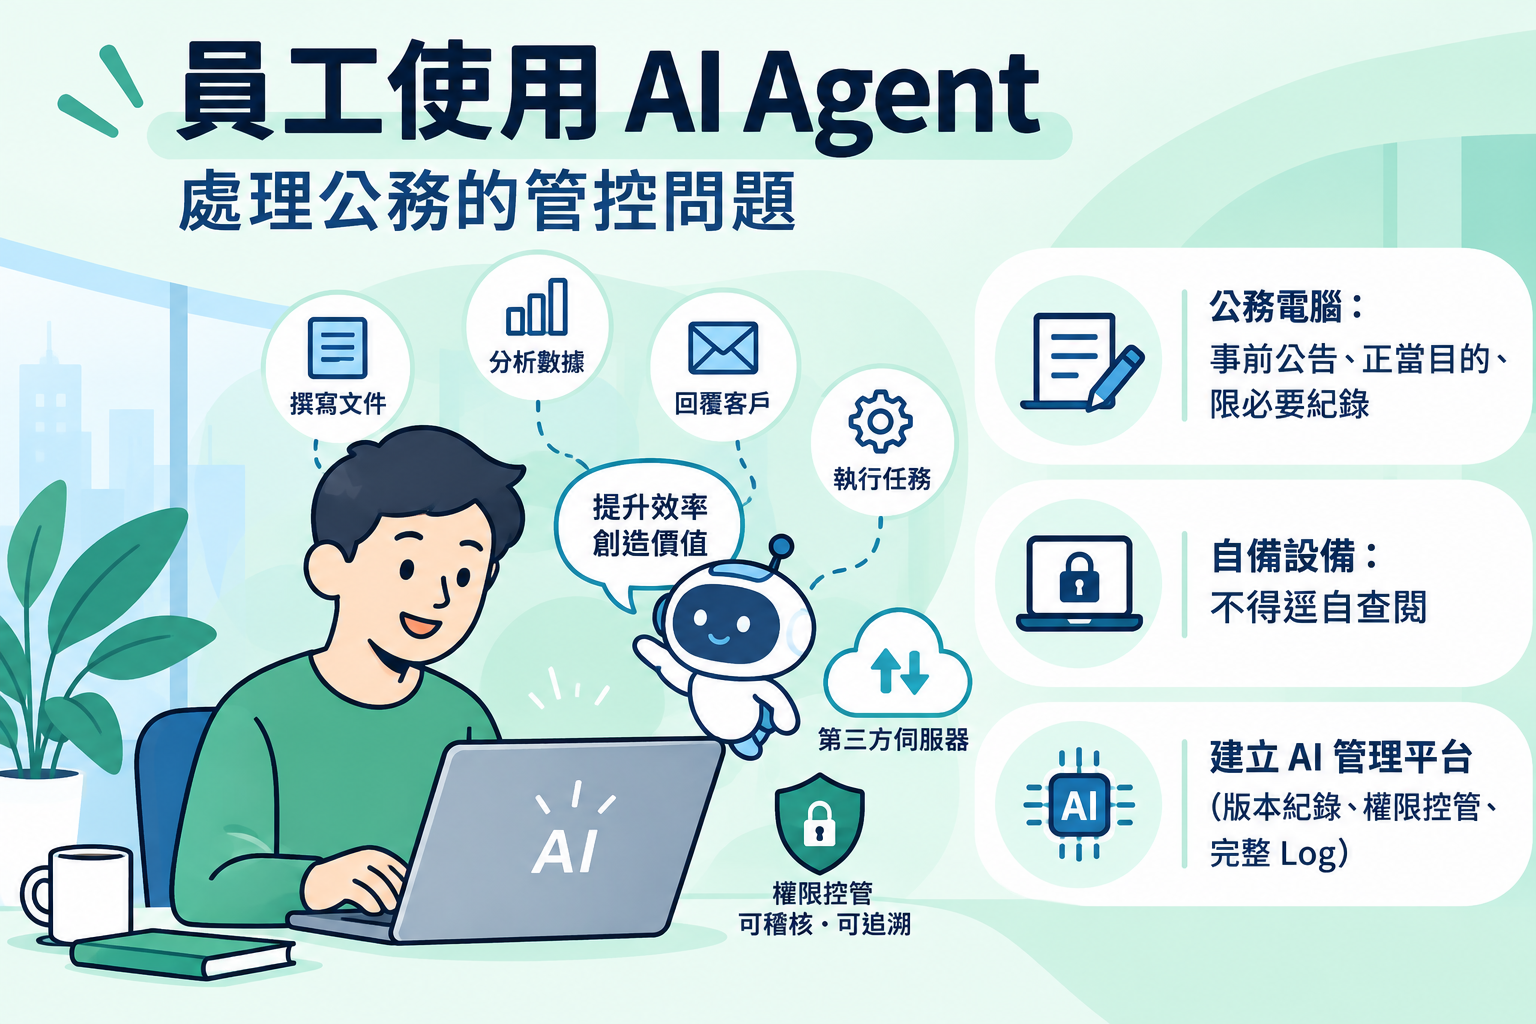
四、新興焦點:員工使用 AI Agent 處理公務的管控問題
近來越來越多企業員工在日常業務中使用 ChatGPT、Copilot、Claude 等具備「自動代理」(AI Agent)功能之工具,協助撰寫文件、分析數據、回覆客戶,甚至自動執行報價、寄送郵件、審核流程等操作。這類工具雖然大幅提升效率,但因其運作模式涉及「將公司資料上傳至第三方伺服器」與「由AI自主代為執行行為」兩項特性,過去企業擔心的是:員工把公司檔案複製到私人Email,現在則可能變成:員工把公司機密資料貼進AI工具,因此而衍生出與傳統電腦監控不同,但同樣不可輕忽的法律風險。
企業如欲稽核員工使用AI工具之對話紀錄(prompt紀錄),仍應回歸本文前述電腦監控之基本原則處理:於公務電腦上,須事前公告、目的正當、範圍限於必要之技術性紀錄;若員工係以私人帳號、於自備設備上使用AI工具,公司原則上仍不得逕自查閱,除非取得員工同意或另有合法權源,否則同樣可能觸法。
因此,隨著企業導入 AI Agent 的程度提高,企業更應該透過 AI Multi-Agent 管理平台,建立包含 Skills 版本與異動紀錄、Skills 權限申請與控管,以及 AI Agent 呼叫 ERP、CRM 等異質系統 API 的完整 Log 紀錄,使 AI 的權限、行為與執行結果均具備可稽核性與可追溯性。如此一來,不僅可避免前述法律上的風險,更可掌握員工使用AI的狀況以及強化後續員工交接上的困擾。
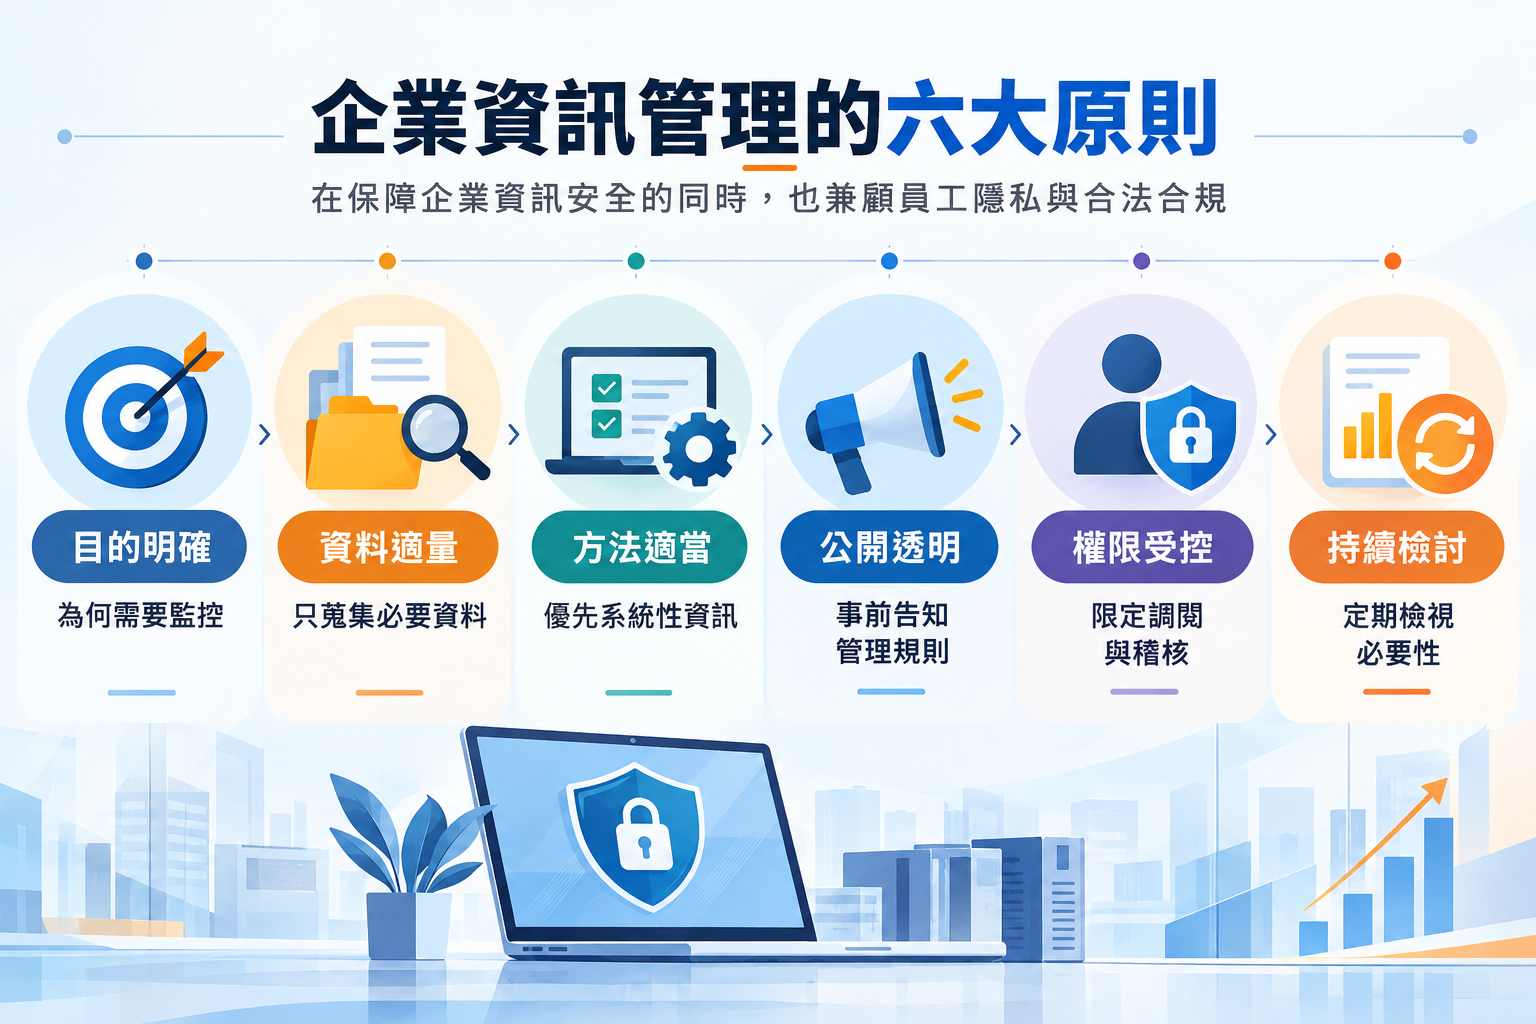
企業建立資訊管理制度,真正的目的並不是「看得更多」,而是「管理得更有界線」。從明確目的、適量蒐集資料,到選擇適當方法、事前透明告知,再到權限控管與持續檢討,企業應在資訊安全、營業秘密與員工合理隱私之間取得平衡。尤其面對AI應用與遠距工作的發展,更需要建立必要、合法、透明的管理原則。唯有將監控思維轉化為資訊治理,讓每一次資料蒐集與調閱都有明確目的、適當程序與必要範圍,才能真正降低企業風險,也建立值得員工信任的管理制度。
電腦監控是企業管理與員工隱私之間,最容易產生摩擦的灰色地帶之一。企業主若未能事先建立明確、合法的制度,一旦發生爭議,往往不是「抓到證據」,而是「證據無法使用,公司反遭究責」。與其等到爭議發生才臨時應對,不如提前透過完善的工作規則、員工自備電腦政策與同意書,將監控行為納入合法且可預測的軌道,才是保護企業自身最有效的方式。
|相關法律專業或遠距工作職災問題可洽詢
|相關 AI Agent 問題可洽詢
雲助資訊有限公司(Wolkkolom)
或來信 service@career-paradise.com 由頭路樂有限公司協助詢問相關資訊
延伸閱讀 :
>>> 【頭路情理法】面試錄取後,單方面取消合乎法律程序嗎?